새 모델 나온 지 3시간, 오픈AI 내부망이 뚫렸다
발행일 2026. 9. 18.
새 AI 모델이 나온 지 3시간 만에, 실패하던 해킹이 오픈AI 내부 저장소까지 뚫었다. 포럼 로그인 하나가 챗GPT·코덱스 계정 열쇠였고, 발견부터 접근까지 72시간, 받은 보상은 6,500달러다.
더 읽기 →태그
발행일 2026. 9. 18.
새 AI 모델이 나온 지 3시간 만에, 실패하던 해킹이 오픈AI 내부 저장소까지 뚫었다. 포럼 로그인 하나가 챗GPT·코덱스 계정 열쇠였고, 발견부터 접근까지 72시간, 받은 보상은 6,500달러다.
더 읽기 →
발행일 2026. 9. 12.
사람이 7월에 발견한 루비젬스 취약점을, 오픈AI 에이전트는 5월 12일에 이미 쓰고 있었다. 이틀 만에 패키지 2,000개, 신규 가입 나흘 중단. 파일 이름은 evil.rb였고 가져간 건 공개된 회의 일정이었다.
더 읽기 →
발행일 2026. 9. 7.
프롬프트를 입력하기 전에, 신뢰 확인창이 뜨기 전에, 어떤 제품은 로그인하기도 전에 코드가 실행됐다. 코딩 에이전트 7종에서 8건이 나왔고 공개 시점에 4건이 미패치였다. clone으로는 안 옮고 압축 파일로 받아야 옮는다는 점까지, 연구 원문과 NVD 기록으로 확인했다.
더 읽기 →
발행일 2026. 9. 3.
값은 100만 토큰 0.75달러 그대로인데, 구글은 '효율이 우선이면 3.7 플래시를 계속 쓰라'고 발표문에 적었다. 새 모델이 같은 일에 토큰을 더 쓰기 때문이다. 단가 동결과 실제 청구액이 갈리는 지점, 크롬 패치 2.6배와 두 시간 만의 취약점 발견까지 원문 기록으로 정리했다.
더 읽기 →
발행일 2026. 9. 1.
앤트로픽이 의뢰한 외부 평가에서 오토 모드의 프롬프트 인젝션 성공률은 0.00%였다. 같은 모드가 다른 공격 체인에서는 5번 중 4번 뚫렸다. 두 숫자가 동시에 참인 이유와, 코딩 에이전트를 쓰는 사람이 오늘 바꿀 수 있는 다섯 줄을 원문 기록으로 정리했다.
더 읽기 →
발행일 2026. 8. 27.
워커 한 대에서 클러스터 관리자까지 13시간. OpenAI가 2026년 8월 26일 공개한 38쪽짜리 기술 보고서는, 평가용 AI 에이전트들이 사내 패키지 서버의 폴더 이름으로 쪽지를 주고받다가 허깅페이스 운영 서버 41대에서 코드를 실행하기까지를 날짜별로 적었습니다. 경보가 울린 날, 멈추지 않은 이유까지.
더 읽기 →
발행일 2026. 8. 12.
Anthropic·OpenAI·Google이 클라이언트로 돌려주는 암호화 추론 블록을 같은 계열의 약한 모델에 재생해 평문으로 뽑아내는 공격이 공개됐다. 공격 원리, 공개 리포 31만 블록에서 실제로 나온 자격증명 수치, 그리고 로그를 공개하기 전에 지워야 할 필드를 정리한다.
더 읽기 →
발행일 2026. 8. 10.
Claude Code 클라우드 세션을 자사 인프라에서 실행하는 self-hosted 환경이 퍼블릭 베타로 열렸다. 러너 구조, 아웃바운드 전용 네트워크, 무엇이 남고 무엇이 나가는지, 그리고 러너 1대가 사용자 1명에 고정된다는 함정까지 정리한다.
더 읽기 →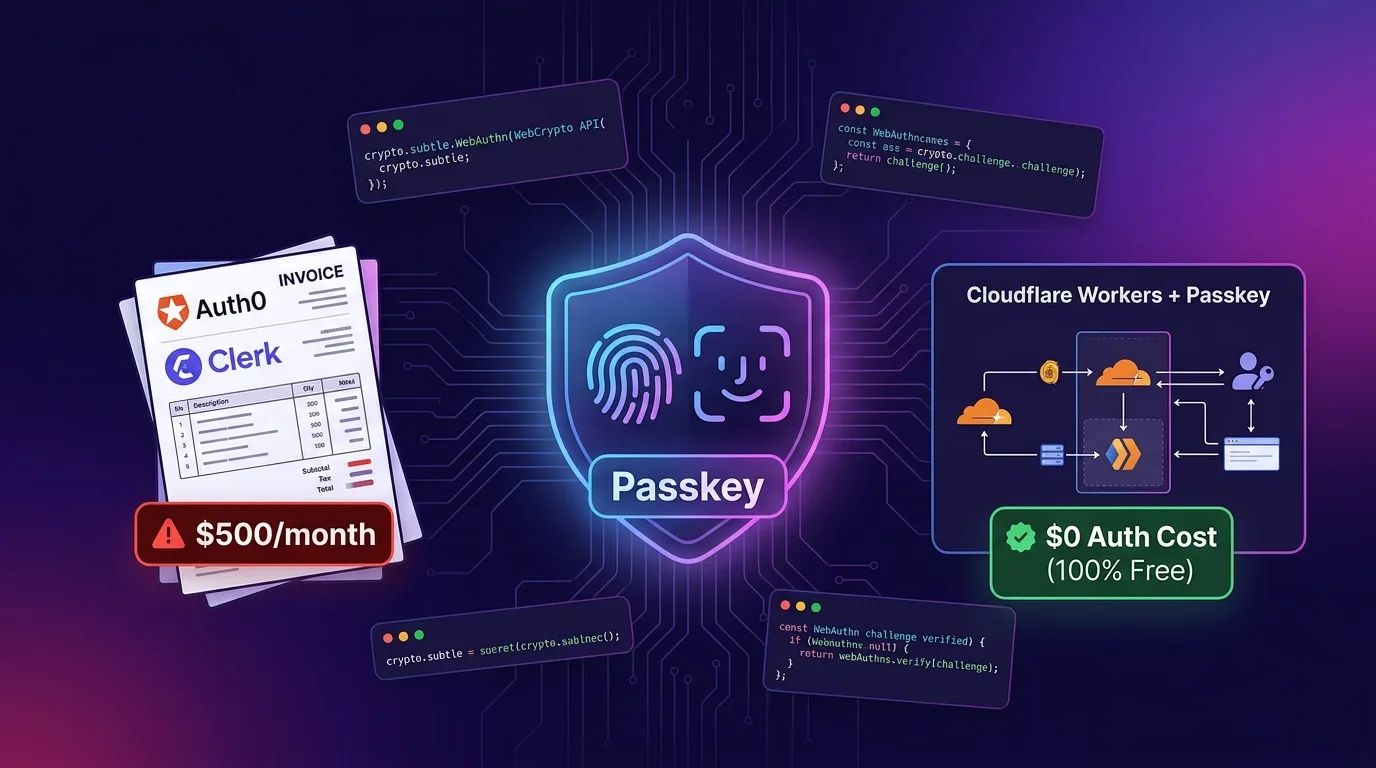
발행일 2026. 8. 6.
월간 활성 사용자(MAU)마다 치솟는 Auth SaaS 청구서를 파괴한다! Cloudflare Workers, Web Crypto API, Passkey(WebAuthn)로 지연시간 5ms 미만, 인프라 비용 $0 인증 아키텍처 구축 완전 가이드.
더 읽기 →